
Die Installation oder Deinstallation eines Windows-Features schlägt fehl mit Fehlermeldung "The service is configured to not accept any remote shell requests."
Folgendes Szenario angenommen:
- Eine Windows-Rolle betreffend Active Directory Certificate Services (Zertifizierungsstelle, Registrierungsdienst für Netzwerkgeräte (NDES), Zertifizierungsstellen-Webregistrierung (CAWE), Zertifikatregistrierungs-Webdienste (CEP, CES) oder Onlineresponder (OCSP)) soll installiert oder deinstalliert werden.
- Die Installation bzw. Deinstallation schlägt fehl mit folgender Fehlermeldung:
The status of the role services on the target machine cannot be determined. Please retry. The error is The WS-Management service cannot process the request. The service is configured to not accept any remote shell requests.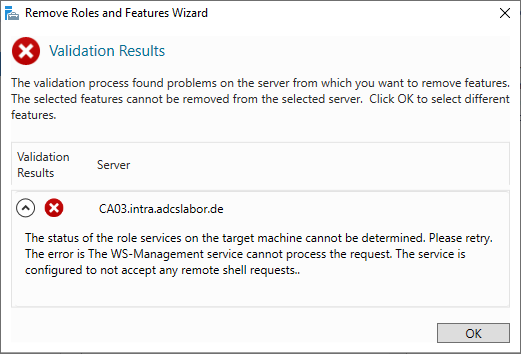
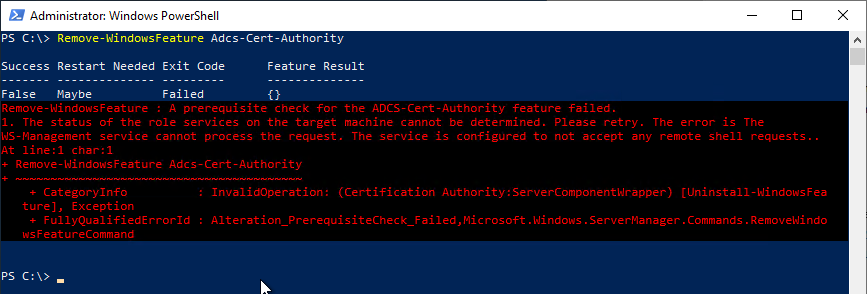
Bei einer Installation tritt der Fehler nur auf, wenn der Server Manager benutzt wird. Bei einer Deinstallation spielt es keine Rolle, ob sie über den Server Manager oder die Windows PowerShell vorgenommen wird.
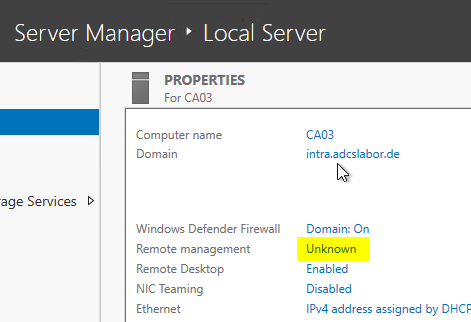
Im Server Manager sieht man, dass der Status für "Remote Management" auf "Unknown" steht.
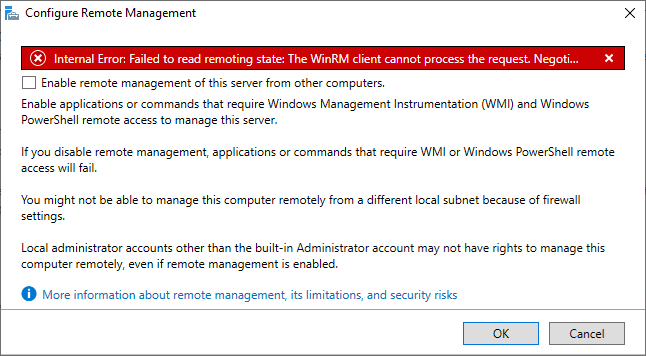
Beim Anklicken des Status erhält man eine Fehlermeldung.
Über die Kommandozeile kann der Fehler mit folgendem Befehl eingegrenzt werden:
winrm enumerate winrm/config/listener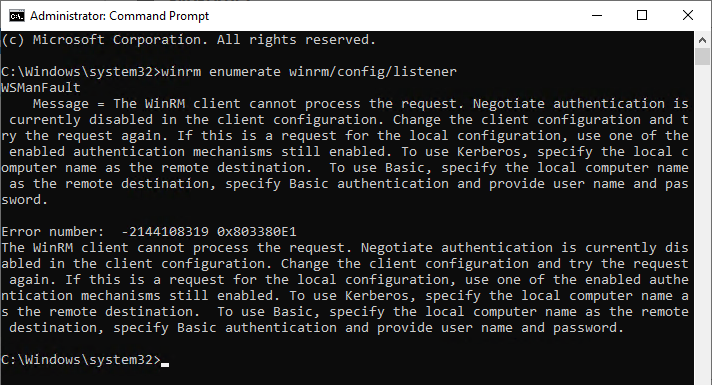
Ursachen
Kennen Sie TameMyCerts? TameMyCerts ist ein Add-On für die Microsoft Zertifizierungsstelle (Active Directory Certificate Services). Es erweitert die Funktion der Zertifizierungsstelle und ermöglicht die Anwendung von Regelwerken , um die sichere Automatisierung von Zertifikat-Ausstellungen zu realisieren. TameMyCerts ist einzigartig im Microsoft-Ökosystem, hat sich bereits in unzähligen Unternehmen auf der ganzen Welt bewährt und steht unter einer freien Lizenz. Es kann über GitHub heruntergeladen und kostenlos verwendet werden. Professionelle Wartung wird ebenfalls angeboten.
Oftmals ist die zugrundeliegende Ursache eine Härtungsmaßnahme, die in diesem Fall unerwünschte Nebenwirkungen zeigt.
Das Fehlerbild kann folgende Ursachen haben:
- Es werden keine Remote Shell Verbindungen akzeptiert
- Die Negotiate Authentifizierung ist für den WinRM Client deaktiviert
- Die Negotiate Authentifizierung ist für den WinRM Server deaktiviert
Details: Es werden keine Remote Shell Verbindungen akzeptiert
Die Einstellung kann via Gruppenrichtlinien gesetzt werden. Sie ist zu finden unter "Computer Configuration" - "Administrative Templates" - "Windows Components" - "Windows Remote Shell".
Die Option "Allow Remote Shell Access" muss auf "Enabled" (oder "Not configured") gesetzt sein.
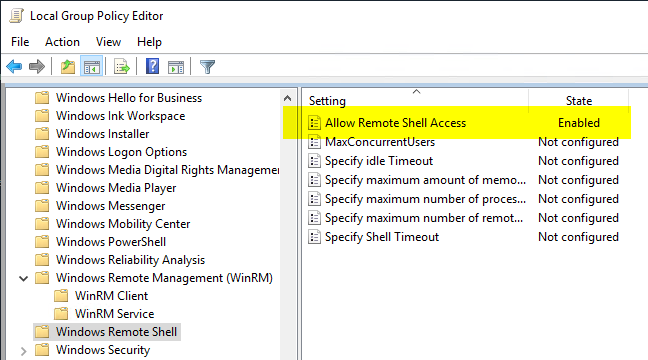
In der Registry ist die Einstellung in folgendem Pfad abgebildet:
[HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WinRM\Service\WinRS]
"AllowRemoteShellAccess"=dword:00000001
Details: Die Negotiate Authentifizierung ist für den WinRM Client deaktiviert
Die Einstellung kann via Gruppenrichtlinien gesetzt werden. Sie ist zu finden unter "Computer Configuration" - "Administrative Templates" - "Windows Components" - "Windows Remote Management (WinRM)" - "Client".
Die Option "Disallow Negotiate Authentication" muss auf "Disabled" (oder "Not configured") gesetzt sein.
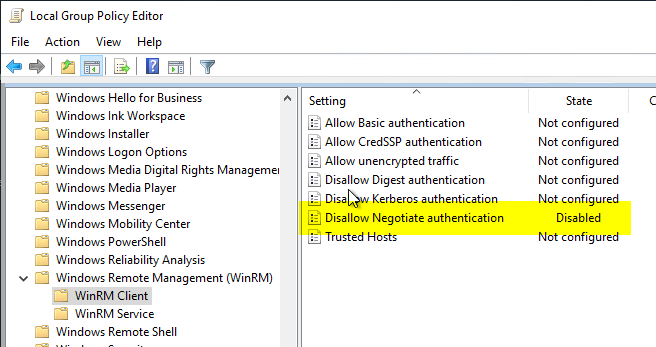
In der Registry ist die Einstellung in folgendem Pfad abgebildet:
[HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WinRM\Client]
"AllowNegotiate"=dword:00000001
Details: Die Negotiate Authentifizierung ist für den WinRM Dienst deaktiviert
Die Einstellung kann via Gruppenrichtlinien gesetzt werden. Sie ist zu finden unter "Computer Configuration" - "Administrative Templates" - "Windows Components" - "Windows Remote Management (WinRM)" - "Service".
Die Option "Disallow Negotiate Authentication" muss auf "Disabled" (oder "Not configured") gesetzt sein.
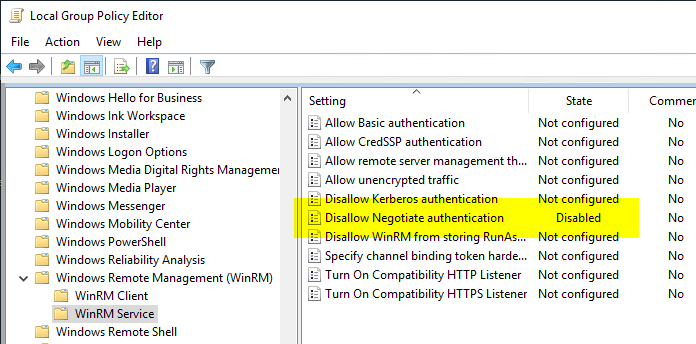
In der Registry ist die Einstellung in folgendem Pfad abgebildet:
[HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WinRM\Service]
"AllowNegotiate"=dword:00000001
Nach Änderung via Registry ist ein Neustart des Windows Remote Management Dienstes erforderlich.
Restart-Service WinRM