
Bei der Wiederherstellung einer Zertifizierungsstelle ist das Zertifizierungsstellen-Zertifikat bei der Rollen-Installation nicht auswählbar
Folgendes Szenario angenommen:
- Eine Zertifizierungsstelle wird auf einen anderen Server migriert oder aus der Sicherung wiederhergestellt .
- Zum Schutz des privaten Schlüssels des Zertifizierungsstellen-Zertifikats kommt ein Thales (nCipher) Hardware Security Modul (HSM) zum Einsatz. Die Security World ist mit Operator Card Set (OCS) Protection konfiguriert.
- Das Zertifizierungsstellen-Zertifikat wurde erfolgreich wiederhergestellt und mit dem auf dem HSM gespeicherten privaten Schlüssel verbunden .
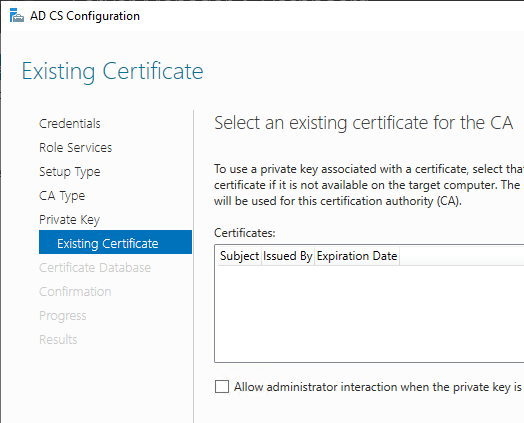
- Beim Installieren der Zertifizierungsstellen-Rolle kann das wiederhergestellte Zertifizierungsstellen-Zertifikat nicht ausgewählt werden.
Ursache
Da die Operator Card Set (OCS) Protection aktiviert ist, wird bei Zugriff auf den privaten Schlüssel des Zertifikats ein Dialog zur Eingabe der OCS PINs aufgerufen, dieser wird allerdings nicht durch den Server Manager dargestellt.
Dieser Fehler scheint nur bei den Thales/nCipher Key Storage bzw. Cryptographic Service Providern aufzutreten. Die Utimaco Provider hingegen scheinen den Dialog korrekt anzuzeigen.
Lösung
Kennen Sie TameMyCerts? TameMyCerts ist ein Add-On für die Microsoft Zertifizierungsstelle (Active Directory Certificate Services). Es erweitert die Funktion der Zertifizierungsstelle und ermöglicht die Anwendung von Regelwerken , um die sichere Automatisierung von Zertifikat-Ausstellungen zu realisieren. TameMyCerts ist einzigartig im Microsoft-Ökosystem, hat sich bereits in unzähligen Unternehmen auf der ganzen Welt bewährt und steht unter einer freien Lizenz. Es kann über GitHub heruntergeladen und kostenlos verwendet werden. Professionelle Wartung wird ebenfalls angeboten.
Es gibt zwei Möglichkeiten, das Problem zu umgehen:
- Man kann die Operator Card Set (OCS) Protection übergangsweise deaktivieren. Für die Umsetzung bitte die Hersteller-spezifische Dokumentation bemühen.
- Man kann die Zertifizierungsstellen-Rolle übergangsweise mit einem neuen Zertifikat bzw. einer neuen Zertifikatanforderung installieren und die Konfiguration anschließend mit dem originalen Zertifikat überschreiben.
Details: Installation mit einem neuen Zertifikat und anschließendes Überschreiben mit dem korrekten Zertifikat
Um das Problem zu umgehen kann während der Rollen-Konfiguration für die Zertifizierungsstelle ein neues Zertifikat (bei einer Stammzertifizierungsstelle) bzw. eine neue Zertifikatanforderung (bei einer untergeordneten Zertifizierungsstelle) erzeugt werden.
Das Zertifikat bzw. die Zertifikatanforderung wird nach der Installation der Zertifizierungsstellen-Rolle direkt verworfen und durch das korrekte ersetzt.
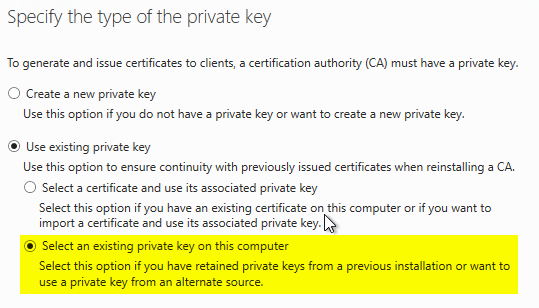
Hierfür wird die Option "Select an existing private key on this computer" ausgewählt.
Im kommenden Dialog wird das Filterkriterium durch Auswahl von "Change..." bearbeitet, sodass der Key Storage Provider des HSM Herstellers ausgewählt ist (im Beispiel der von Utimaco).
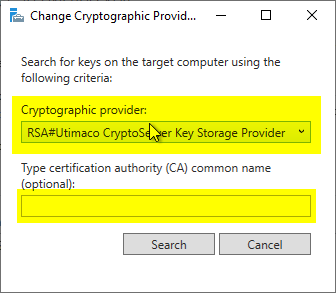
Der Filter auf den Common Name der Zertifizierungsstelle muss entweder frei gelassen werden, oder es muss exakt der Common Name der Zertifizierungsstelle eingetragen werden.
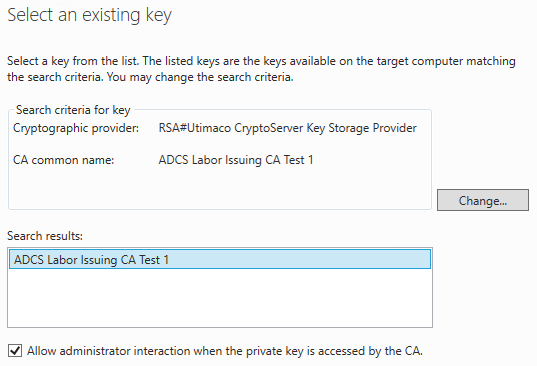
Die verfügbaren Schlüssel sollten nun angezeigt werden.
Wichtig ist an dieser Stelle noch, dass die Option "Allow administrator interaction when the private key is accessed by the CA" ausgewählt wird, um später mit dem Key Storage Provider interagieren zu können.
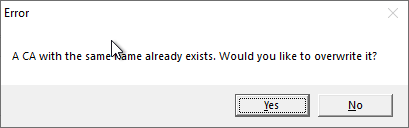
Wenn es sich bei der wiederherzustellenden Zertifizierungsstelle um eine Active Directory integrierte (Enterprise CA) handelt, wird darauf hingewiesen, dass es bereits eine Zertifizierungsstelle mit dem gleichen Namen im Netzwerk gibt. Wir bestätigen, dass wir fortfahren möchten mit "Yes".
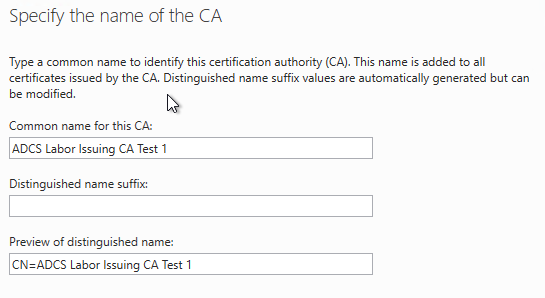
Im nächsten Dialog geben wir den Namen der Zertifizierungsstelle an.
Der Common Name muss exakt dem der wiederherzustellenden Zertifizierungsstelle entsprechen. Der Distinguished Name Suffix hingegen ist unerheblich.
Nun kann mit dem regulären Wiederherstellungsprozess für die Zertifizierungsstelle fortgesetzt werden.
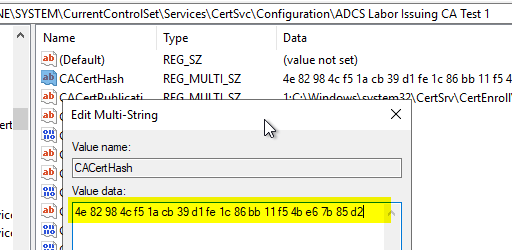
Beim Wiederherstellen der Registrierung der Zertifizierungsstelle wird der "CACertHash" Registry-Wert aus der Sicherung überschrieben und somit wieder auf das oder die korrekten Zertifikate verweist.
Das im Fall einer Stammzertifizierungsstelle während der Rollen-Konfiguration erzeugte Zertifikat sollte anschließend noch über die Verwaltungskonsole für Zertifikate des System-Kontos (certlm.msc) aus dem persönlichen Zertifikatspeicher und aus dem Zertifikatspeicher für vertrauenswürdige Stammzertifizierungsstellen gelöscht werden.
Externe Quellen
- Restoring Standalone Root CA using existing key and associated certificate (Microsoft TechNet Foren)