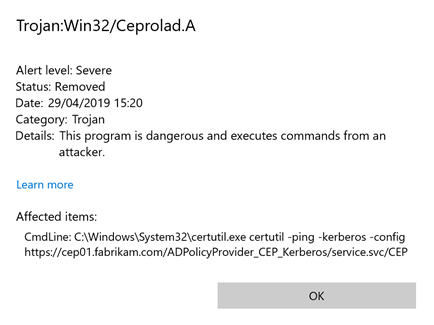
Windows Defender erkennt certutil als Schadsoftware (Win32/Ceprolad.A)
Folgendes Szenario angenommen:
- Man führt einen Funktionstest für den Zertifizierungsstellen-Richtlinienserver (Certificate Enrollment Policy Web Server, CEP) durch.
- Hierfür verwendet man einen certutil-Befehl, der die Kerberos-Authentifizierung verwendet, z.B.:
certutil -ping -kerberos -config "https://{Servername}/ADPolicyProvider_CEP_Kerberos/service.svc/CEP" CEP Der certutil Befehl wird vom Windows Defender bzw. Windows Defender Advanced Threat Protection fälschlicherweise als Win32/Ceprolad.A erkannt.