
Das Konfigurieren einer SSL-Zertifikatbindung für Microsoft Internet Information Server (IIS) schlägt fehl mit Fehlermeldung, wenn auf ML-DSA basierende Schlüssel verwendet werden

Folgendes Szenario angenommen:

  • Man hat ein Webserver-Zertifikat mit auf ML-DSA basiertem Schlüsselpaar erzeugt.
  • Man möchte dieses an die Internetinformationsdienste IIS binden.
  • Die Konfiguration schlägt mit folgender Fehlermeldung fehl:
There was an error while performing this operation.

Details: 

A specified logon session does not exist. It may already have been terminated. (Exception from HRESULT: 0x80070520)
„Das Konfigurieren einer SSL-Zertifikatbindung für Microsoft Internet Information Server (IIS) schlägt fehl mit Fehlermeldung, wenn auf ML-DSA basierende Schlüssel verwendet werden“ weiterlesen

Die Wiederherstellung der Verbindung zum privaten Schlüssel schlägt fehl mit Fehlermeldung "Cannot find object or property. 0x80092004 (-2146885628 CRYPT_E_NOT_FOUND)"

Folgendes Szenario angenommen:

Cannot find the certificate and private key for decryption.
CertUtil: -repairstore command FAILED: 0x80092004 (-2146885628 CRYPT_E_NOT_FOUND)
CertUtil: Cannot find object or property.

„Die Wiederherstellung der Verbindung zum privaten Schlüssel schlägt fehl mit Fehlermeldung "Cannot find object or property. 0x80092004 (-2146885628 CRYPT_E_NOT_FOUND)"“ weiterlesen

Microsoft Outlook: Mit S/MIME verschlüsselte E-Mails können nicht geöffnet werden. Es erscheint die Fehlermeldung "Your digital ID name cannot be found by the underlying security system."

Folgendes Szenario angenommen:

  • Ein Benutzer erhält eine mit Secure/Multipurpose Internet Mail Extensions (S/MIME) verschlüsselte E-Mail Nachricht.
  • Die Nachricht kann nicht geöffnet werden.
  • Beim Öffnen der Nachricht wird folgende Fehlermeldung angezeigt:
Sorry, we're having trouble opening this item. This could be temporary, but if you see it again you might want to restart Outlook. Your digital ID name cannot be found by the underlying security system.

„Microsoft Outlook: Mit S/MIME verschlüsselte E-Mails können nicht geöffnet werden. Es erscheint die Fehlermeldung "Your digital ID name cannot be found by the underlying security system."“ weiterlesen

Überprüfen der Verbindung zum privaten Schlüssel eines Zertifikats (z.B. bei Einsatz eines Hardware Security Moduls)

Für einen Funktionstest, oder bei einer Fehlersuche kann es sinnvoll sein, zu überprüfen, ob der private Schlüssel eines Zertifikats verwendbar ist. Ist der Schlüssel beispielsweise mit einem Hardware Security Modul (HSM) gesichert, gibt es deutlich mehr Abhängigkeiten und Möglichkeiten für Fehler als bei einem Software-Schlüssel.

„Überprüfen der Verbindung zum privaten Schlüssel eines Zertifikats (z.B. bei Einsatz eines Hardware Security Moduls)“ weiterlesen

Eine Sicherung (Backup) des privaten Schlüssels einer Zertifizierungsstelle erstellen

Zu einer Sicherung einer Zertifizierungsstelle gehört auch die Sicherung des privaten Schlüsselmaterials. Dessen Sicherung wird bewusst getrennt beschrieben, da diese gesondert erfolgen sollte und auch deren Sicherungen getrennt von denen der Zertifizierungsstelle aufbewahrt werden sollten.

„Eine Sicherung (Backup) des privaten Schlüssels einer Zertifizierungsstelle erstellen“ weiterlesen

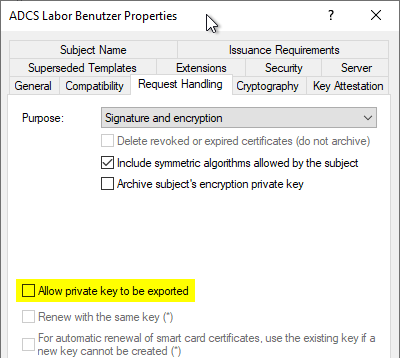
Wie sicher ist die Einstellung "Allow private key to be exported" in den Zertifikatvorlagen?

PKI-Administratoren gehen häufig davon aus, dass die Option in der Zertifikatvorlage , den privaten Schlüssel nicht zum Export zu erlauben, verbindlich ist.

Vorlageneigenschaften "ADCS Labor Benutzer", Registerkarte "Request Handling": "Allow private key to be exported" nicht aktiviert (gelb markiert)

Dem ist jedoch nicht so.

„Wie sicher ist die Einstellung "Allow private key to be exported" in den Zertifikatvorlagen?“ weiterlesen

Die Beantragung eines Zertifikats schlägt fehl mit der Fehlermeldung "The requested operation cannot be completed. The computer must be trusted for delegation and the current user account must be configured to allow delegation. 0x80090345 (-2146892987 SEC_E_DELEGATION_REQUIRED).". Beim Import von PFX-Dateien fehlt der private Schlüssel.

Folgendes Szenario:

  • Der Import einer PFX-Datei scheint zwar erfolgreich, jedoch fehlt anschließend der private Schlüssel. Eine Überprüfung mit certutil endet mit der Fehlermeldung "Missing stored keyset".
  • Die Beantragung eines Zertifikats auf einem Client schlägt mit folgender Fehlermeldung fehl:
The requested operation cannot be completed. The computer must be trusted for delegation and the current user account must be configured to allow delegation. 0x80090345 (-2146892987 SEC_E_DELEGATION_REQUIRED).

„Die Beantragung eines Zertifikats schlägt fehl mit der Fehlermeldung "The requested operation cannot be completed. The computer must be trusted for delegation and the current user account must be configured to allow delegation. 0x80090345 (-2146892987 SEC_E_DELEGATION_REQUIRED).". Beim Import von PFX-Dateien fehlt der private Schlüssel.“ weiterlesen