
Über Virtual Private Network (VPN) verbundene Clients erneuern Zertifikate nicht automatisch

Folgendes Szenario angenommen:

  • Clientcomputer beziehen automatisch Zertifikate von einer Active Directory integrierten Zertifizierungsstelle (Enterprise Certification Authority).
  • Ablaufende Zertifikate werden automatisch erneuert, wenn die Clients sich im internen Netzwerk befinden.
  • Ablaufende Zertifikate werden jedoch nicht automatisch erneuert, wenn die Clients über Virtual Private Network (VPN) verbunden sind.
  • Dies kann dazu führen, dass Clients ihr Zertifikat nicht mehr rechtzeitig vor Ablauf erneuern und sich nicht mehr mit dem VPN verbinden können.
„Über Virtual Private Network (VPN) verbundene Clients erneuern Zertifikate nicht automatisch“ weiterlesen

Grundlagen manuelle und automatische Zertifikatbeantragung über Lightweight Directory Access Protocol (LDAP) und Remote Procedure Call / Distributed Common Object Model (RPC/DCOM) mit dem MS-WCCE Protokoll

Nachfolgend wird der Prozess beschrieben, der im Hintergrund bei der manuellen oder automatischen Beantragung von Zertifikaten abläuft, um einen möglichst hohen Automatisierungsgrad zu erreichen.

„Grundlagen manuelle und automatische Zertifikatbeantragung über Lightweight Directory Access Protocol (LDAP) und Remote Procedure Call / Distributed Common Object Model (RPC/DCOM) mit dem MS-WCCE Protokoll“ weiterlesen

Manuelles Ausführen des Autoenrollment Prozesses

In der Standardeinstellung replizieren alle Domänenmitglieder durch den Autoenrollment Prozess automatisch das Public Key Services Objekt der Active Directory Gesamtstruktur. Die Auslöser hierfür sind:

  • Bei Anmeldung des Benutzers (bei Computern, wenn sich das Computerkonto anmeldet, also beim Systemstart)
  • Per Timer alle 8 Stunden.
  • Bei einer Aktualisierung der Gruppenrichtlinien, vorausgesetzt, es gab eine Änderung.

Möchte man nicht darauf warten, bis der Autoenrollment automatisch angestoßen wird, kann man ihn auch manuell starten. Die verschiedenen Wege, den Autoenrollment Prozess auszuführen, werden nachfolgend beschrieben.

„Manuelles Ausführen des Autoenrollment Prozesses“ weiterlesen

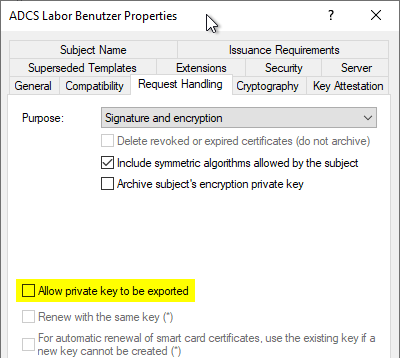
Wie sicher ist die Einstellung "Allow private key to be exported" in den Zertifikatvorlagen?

PKI-Administratoren gehen häufig davon aus, dass die Option in der Zertifikatvorlage , den privaten Schlüssel nicht zum Export zu erlauben, verbindlich ist.

Vorlageneigenschaften "ADCS Labor Benutzer", Registerkarte "Request Handling": "Allow private key to be exported" nicht aktiviert (gelb markiert)

Dem ist jedoch nicht so.

„Wie sicher ist die Einstellung "Allow private key to be exported" in den Zertifikatvorlagen?“ weiterlesen