Die manuelle Veröffentlichung einer Zertifikatsperrliste (CRL) ins Active Directory schlägt fehl mit Fehlermeldung 0x8007202b (WIN32: 8235 ERROR_DS_REFERRAL)
Folgendes Szenario angenommen:
- Es wurde eine Offline Root Zertifizierungsstelle installiert. Der Server, auf welchem die Zertifizierungsstelle installiert ist, ist kein Domänenmitglied.
- Diese ist für die Veröffentlichungen von Sperrlisten im Active Directory konfiguriert.
- Die Sperrlisten werden mittels certutil -dspublish ins Active Directory hochgeladen.
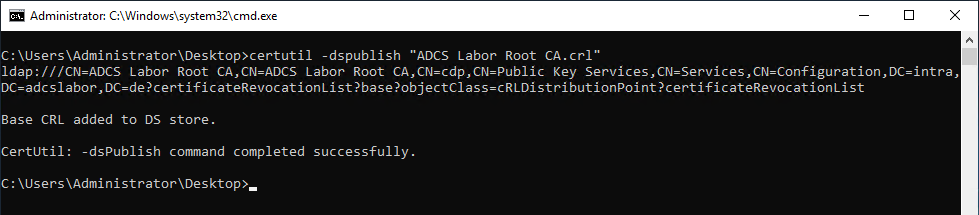
- Der Vorgang schlägt fehl mit der folgenden Fehlermeldung:
certutil -dspublish "ADCS Labor Root CA.crl"
 ldap:///CN=ADCS Labor Root CA,CN=ADCS Labor Root CA,CN=cdp,CN=Public Key Services,CN=Services,DC=UnavailableConfigDN?certificateRevocationList?base?objectClass=cRLDistributionPoint?certificateRevocationList
 ldap: 0xa: LDAP_REFERRAL: 0000202B: RefErr: DSID-03100835, data 0, 1 access points
         ref 1: 'unavailableconfigdn'
 CertUtil: -dsPublish command FAILED: 0x8007202b (WIN32: 8235 ERROR_DS_REFERRAL)
 CertUtil: A referral was returned from the server.
Kennen Sie TameMyCerts? TameMyCerts ist ein Add-On für die Microsoft Zertifizierungsstelle (Active Directory Certificate Services). Es erweitert die Funktion der Zertifizierungsstelle und ermöglicht die Anwendung von Regelwerken , um die sichere Automatisierung von Zertifikat-Ausstellungen zu realisieren. TameMyCerts ist einzigartig im Microsoft-Ökosystem, hat sich bereits in unzähligen Unternehmen auf der ganzen Welt bewährt und steht unter einer freien Lizenz. Es kann über GitHub heruntergeladen und kostenlos verwendet werden. Professionelle Wartung wird ebenfalls angeboten.
Mitunter ist es erforderlich, dass ein von einer Zertifizierungsstelle ausgestelltes Zertifikat bereits vor dessen Ablaufdatum aus dem Verkehr gezogen werden muss. Um dies zu ermöglichen, hält eine Zertifizierungsstelle eine Sperrliste vor. Hierbei handelt es sich um eine signierte Datei mit einem relativ kurzen Ablaufdatum, welches in Kombination mit dem Zertifikat zur Überprüfung der Gültigkeit herangezogen wird.
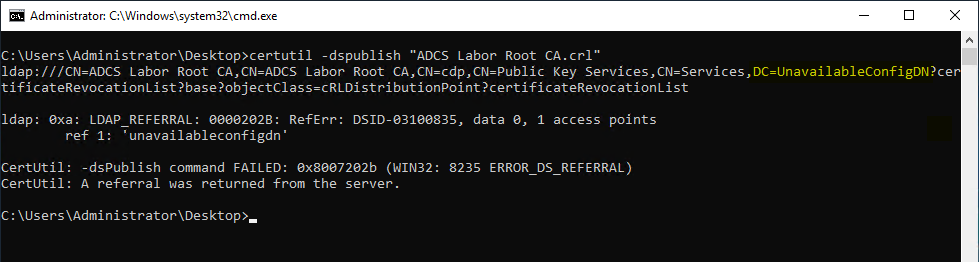
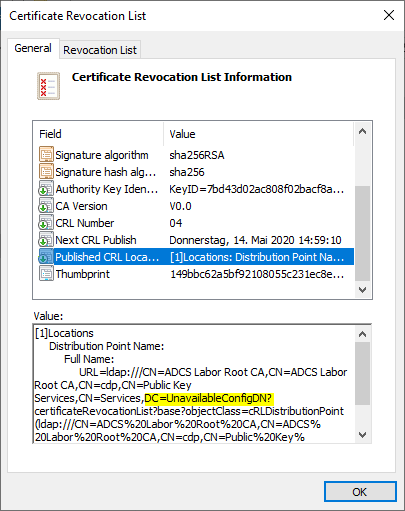
Der Speicherort der Sperrlisten im Active Directory wird anhand der Erweiterung "Published CRL Locations" innerhalb der Sperrliste bestimmt. Diese Erweiterung wird aufgrund der Einstellung "Include in all CRLs. Specifies where to publish in the Active Directory when publishing manually." in der Konfiguration der Zertifizierungsstelle im Karteireiter Extensions festgelegt.
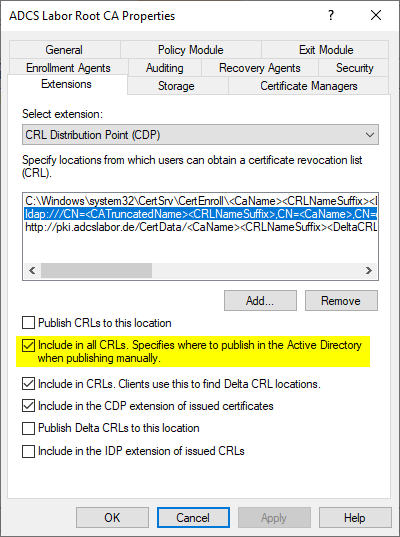
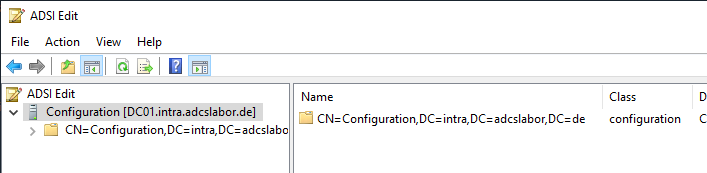
Der hier eingetragene LDAP-Pfad beinhaltet eine Konfigurationsvariable {ConfigurationContainer}. Dies bezeichnet die Configuration-Partition innerhalb der Active Directory Gesamtstruktur, unter welcher sich die Public Key Services Objekte befinden.
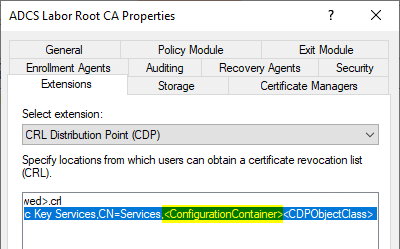
Wie man in diesem Fall erkennen kann, steht in der erzeugten Sperrliste "UnavailableConfigDN".
Bei einer Active Directory integrierten Zertifizierungsstelle kann der Ort der Konfigurationspartition aufgrund der vorhandenen Domänenmitgliedschaft automatisch ermittelt werden. Bei einer Offline-Zertifizierungsstelle ist dies nicht möglich. Die Information muss in der Registrierung des Zertifizierungsstellendienstes mit dem Wert DsConfigDN bestimmt werden.
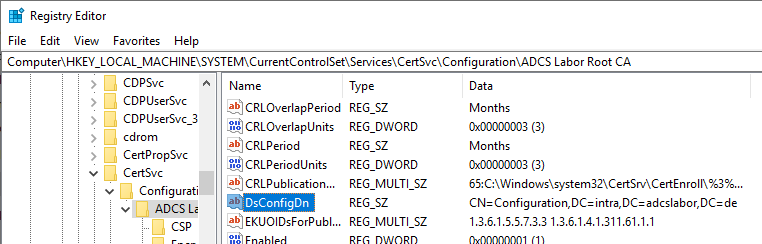
Der Wert kann entweder mit dem Registrierungseditor oder mit folgendem Kommandozeilenbefehl gesetzt werden:
certutil -setreg CA\DsConfigDN {Pfad-zur-Configuration-Partition}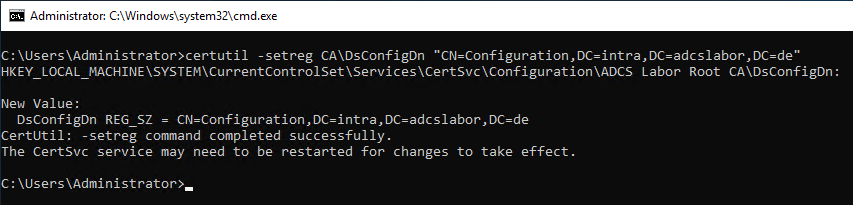
Anschließend muss der Zertifizierungsstellen-Dienst neu gestartet werden.
net stop certsvc
net start certsvc
Ebenfalls muss noch eine neue Sperrliste ausgestellt werden.
certutil -crlAnschließend sollte die Veröffentlichung der Zertifikatsperrliste funktionieren.