Identifizieren des aktiven Remotedesktop (RDP) Zertifikats
Hat man eine Zertifikatvorlage für Remotedesktop-Zertifikate und eine entsprechende Gruppenrichtlinie konfiguriert, oder ein Remotedesktop-Zertifikat manuell zugewiesen , möchte man vielleicht überprüfen, ob die Zertifikate auf den teilnehmenden Computern auch korrekt vom Remotedesktop-Sitzungshost verwendet werden.
Umsetzung
Kennen Sie TameMyCerts? TameMyCerts ist ein Add-On für die Microsoft Zertifizierungsstelle (Active Directory Certificate Services). Es erweitert die Funktion der Zertifizierungsstelle und ermöglicht die Anwendung von Regelwerken , um die sichere Automatisierung von Zertifikat-Ausstellungen zu realisieren. TameMyCerts ist einzigartig im Microsoft-Ökosystem, hat sich bereits in unzähligen Unternehmen auf der ganzen Welt bewährt und steht unter einer freien Lizenz. Es kann über GitHub heruntergeladen und kostenlos verwendet werden. Professionelle Wartung wird ebenfalls angeboten.
Leider gibt es keine graphische Benutzeroberfläche, um dies zu erreichen. Jedoch ist es möglich, via Windows PowerShell eine Abfrage gegen die Windows Management Instrumentation (WMI) durchzuführen, um an die gewünschte Information zu kommen. Dies kann mit dem folgenden Befehl erreicht werden.
(Get-WmiObject `
    -class "Win32_TSGeneralSetting" `
    -Namespace root\cimv2\terminalservices `
    -Filter "TerminalName='RDP-tcp'"
).SSLCertificateSHA1Hash 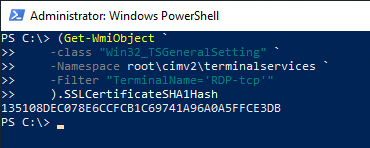
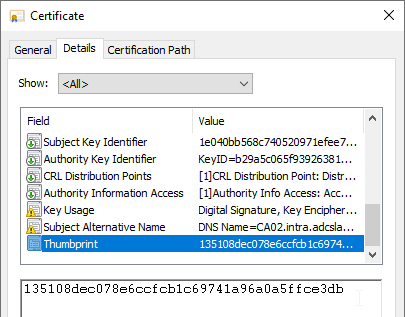
Zurückgegeben wird der SHA1-Fingerabdruck (Thumbprint) des verwendeten Remotedesktop-Zertifikats. Mit dieser Information kann das verwendete Zertifikat leicht identifiziert werden. Der Fingerabdruck wird im Zertifikat-Dialog in der Karteikarte "Details" im Feld "Thumbprint" angezeigt.