
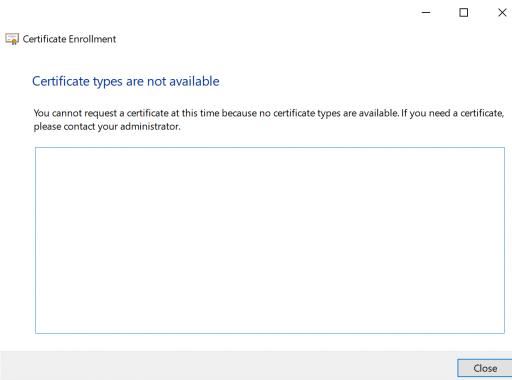
Die Beantragung eines Zertifikats über den Certificate Enrollment Policy Web Service (CEP) schlägt fehl mit Fehlermeldung "A valid certification authority (CA) configured to issue certificates based on this template cannot be located, or the CA does not support this operation, or the CA is not trusted."
Folgendes Szenario angenommen:
- Man versucht, ein Zertifikat über einen Certificate Enrollment Policy Web Service (CEP) von einer Active Directory-integrierten Zertifizierungsstelle (Enterprise Certification Authority) zu beantragen.
- Hierzu verwendet man die Microsoft Management Konsole (MMC), entweder für den angemeldeten Benutzer (certmgr.msc) oder für den Computer (certlm.msc).
- Die Liste der verfügbaren Zertifikatvorlagen innerhalb der MMC ist jedoch komplett leer.
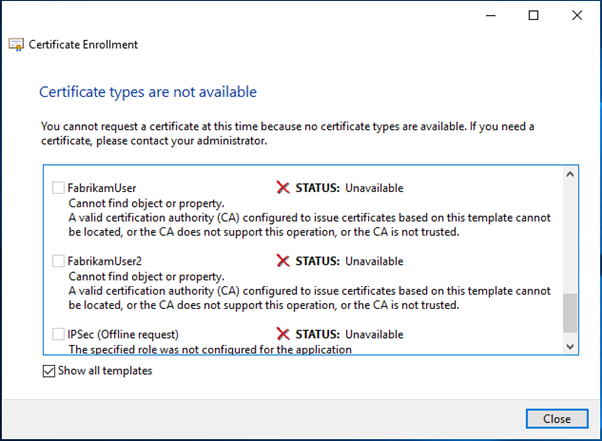
- In der Liste der verfügbaren Zertifikatvorlagen innerhalb der MMC lässt man sich alle Zertifikatvorlagen anzeigen. Bei allen gewünschten Zertifikatvorlagen steht:
Cannot find Object or property.
A valid certification authority (CA) configured to issue certificates based on this template cannot be located, or the CA does not support this operation, or the CA is not trusted.
Die Zertifikatregistrierungs-Webdienste (Certificate Enrollment Policy Web Service, CEP und Certificate Enrollment Web Service, CES) ermöglichen die automatische Beantragung und Erneuerung von Zertifikaten einer Zertifizierungsstelle über eine webbasierte Schnittstelle. Somit ist kein direkter Kontakt zur Zertifizierungsstelle über Remote Procedure Call (RPC) notwendig. Für eine detailliertere Beschreibung siehe Artikel "Grundlagen Zertifikatbeantragung über Certificate Enrollment Web Services (CEP, CES) ".
Der CEP Server wird das Ereignis Nr. 10 in der Ereignisanzeige protokollieren:
There is no enterprise certification authority (CA) configured with the Certificate Enrollment Web Service in the current forest. Confirm that at least one enterprise CA is available in the forest and that at least one server running the Certificate Enrollment Web Service is configured to work with this CA.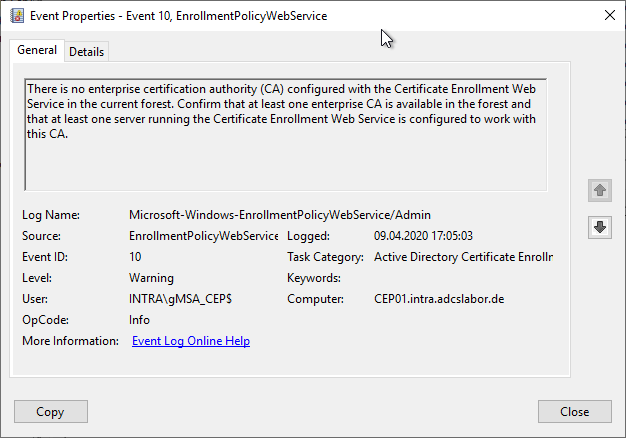
Mögliche Ursachen
Kennen Sie TameMyCerts? TameMyCerts ist ein Add-On für die Microsoft Zertifizierungsstelle (Active Directory Certificate Services). Es erweitert die Funktion der Zertifizierungsstelle und ermöglicht die Anwendung von Regelwerken , um die sichere Automatisierung von Zertifikat-Ausstellungen zu realisieren. TameMyCerts ist einzigartig im Microsoft-Ökosystem, hat sich bereits in unzähligen Unternehmen auf der ganzen Welt bewährt und steht unter einer freien Lizenz. Es kann über GitHub heruntergeladen und kostenlos verwendet werden. Professionelle Wartung wird ebenfalls angeboten.
Dieser Fehler liegt nicht am Certificate Enrollment Web Policy Service (CEP), sondern am Certificate Enrollment Web Service (CES) und kann unter folgenden Umständen auftreten:
- Der Benutzer hat keine Rechte auf den Zertifikatvorlagen.
- Es gibt einen Bug, der dazu führt, dass keine Zertifikatvorlagen angezeigt werden, die auf Windows Server 2016 Kompatibilität eingestellt sind.
- Wenn der Dienstanbieter für die Windows-Anmeldung auf dem CEP Server deaktiviert wurde (beispielsweise durch eine Härtungsmaßnahme), muss der Anmelde-Dienstanbieter im Internet Information Services (IIS) für CEP von "Negotiate" auf "Negotiate:Kerberos" umgestellt werden (in diesem Fall wird kein Ereignis auf dem CEP protokolliert).
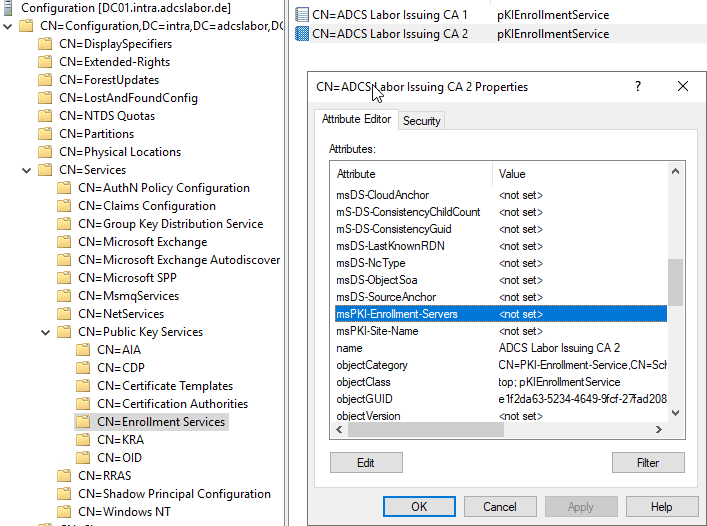
- Es ist kein CES im Netzwerk vorhanden. Entsprechend besitzt keins der pKIEnrollmentService Objekte im Active Directory ein befülltes msPKI-Enrollment-Servers Attribut
- Die CES Adresse im msPKI-Enrollment-Servers Attribut innerhalb des pKIEnrollmentService Objektes der Zertifizierungsstelle ist falsch konfiguriert.
Anzeigen kann man sich die für eine Zertifizierungsstelle konfigurierten Certificate Enrollment Web Services mit folgendem Kommandozeilenbefehl:
certutil -config "{Host-Name-des-CA-Servers}\{CA-Common-Name}" -enrollmentserverurlDetails: Es gibt einen Bug, der dazu führt, dass keine Zertifikatvorlagen angezeigt werden, die auf Windows Server 2016 Kompatibilität eingestellt sind.
Es gibt ein bekanntes Problem, dass über CES keine Zertifikatvorlagen angezeigt werden können, die auf Windows Server 2016 Kompatibilität konfiguriert sind .
Der Fehler wurde bislang nicht behoben, sodass diese Aussage auch für Windows Server 2019 gilt.
Die einzige Möglichkeit, dies zu umgehen, ist, die Zertifikatvorlage auf höchstens Windows Server 2012 R2 Kompatibilität einzustellen.
Für die Hintergründe siehe Artikel "Beschreibung der Generationen von Zertifikatvorlagen ".
Beispiele für Konfigurationsfehler
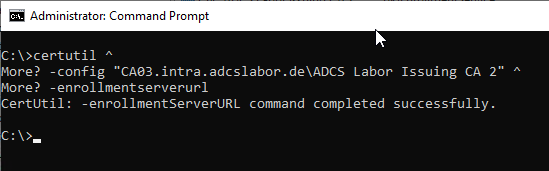
Keine Ausgabe des Befehls - da kein Enrollment Server für diese Zertifizierungsstelle konfiguriert ist
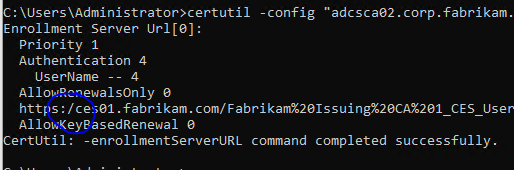
Falsch: Hier wurde ein Backslash "/" für die Web-Adresse vergessen.
Die Enrollment Server Adressen sollten immer mit den dazugehörigen Kommandozeilenwerkzeugen bearbeitet werden. Ein Bearbeiten mit beispielsweise dem ADSI Editor wird dazu führen, dass der Eintrag im msPKI-Enrollment-Servers Attribut nicht korrekt verarbeitet werden kann.
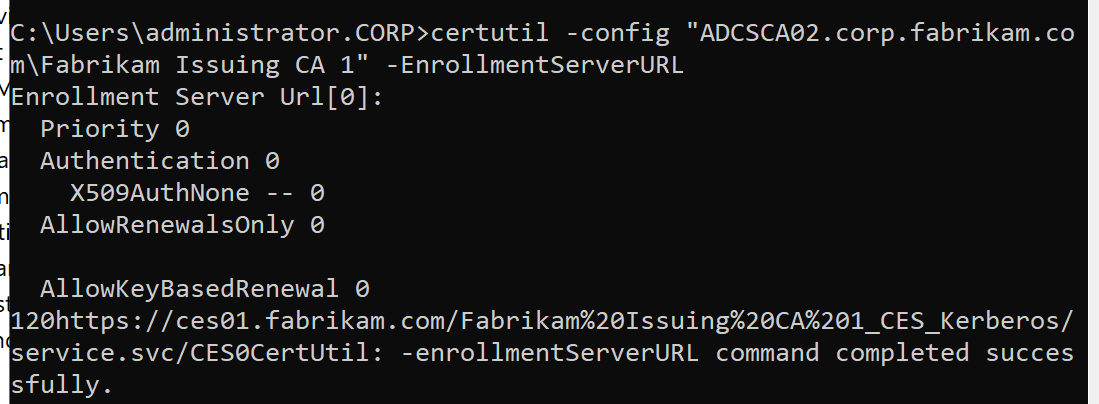
Falsch: Hier wurde die Enrollment Server URL mit dem ADSI Editor eingetragen und kann nicht ausgelesen werden.
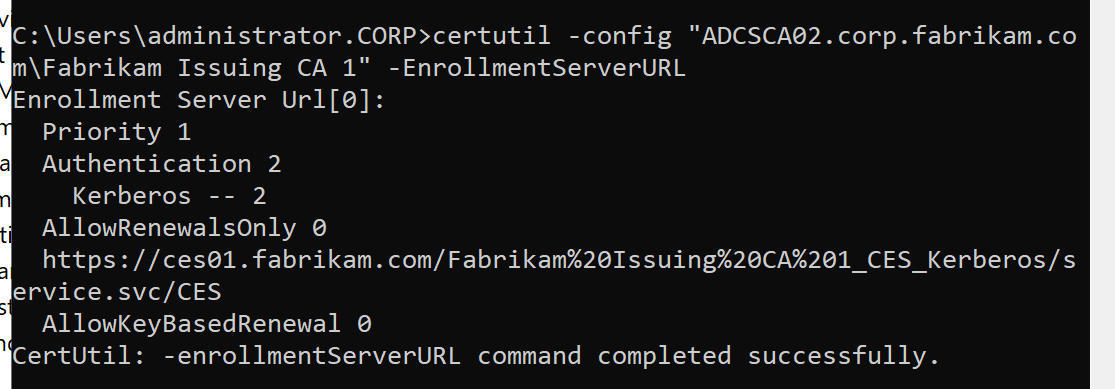
Richtig: So sollte die Ausgabe des Befehls aussehen.