
Details zum Ereignis mit ID 302 der Quelle Microsoft-Windows-Kerberos-Key-Distribution-Center
| Ereignisquelle: | Microsoft-Windows-Kerberos-Key-Distribution-Center |
| Ereignis-ID: | 302 (0x12E) |
| Ereignisprotokoll: | Microsoft-Windows-Kerberos-Key-Distribution-Center/Operational |
| Ereignistyp: | Information |
| Ereignistext (englisch): | The Key Distribution Center (KDC) uses the below KDC certificate for smart card or certificate authentication. Kdc Certificate Information: Issuer Name: %1 Serial Number: %2 Thumbprint: %3 Template: %4 |
| Ereignistext (deutsch): | Das Schlüsselverteilungscenter (KDC) verwendet das folgende Zertifikat für die Smartcard- oder Zertifikatauthentifizierung. KDC-Zertifikatinformationen: Ausstellername: %1 Seriennummer: %2 Fingerabdruck: %3 Vorlage: %4 |
Kennen Sie TameMyCerts? TameMyCerts ist ein Add-On für die Microsoft Zertifizierungsstelle (Active Directory Certificate Services). Es erweitert die Funktion der Zertifizierungsstelle und ermöglicht die Anwendung von Regelwerken , um die sichere Automatisierung von Zertifikat-Ausstellungen zu realisieren. TameMyCerts ist einzigartig im Microsoft-Ökosystem, hat sich bereits in unzähligen Unternehmen auf der ganzen Welt bewährt und steht unter einer freien Lizenz. Es kann über GitHub heruntergeladen und kostenlos verwendet werden. Professionelle Wartung wird ebenfalls angeboten.
Parameter
Die im Ereignistext enthaltenen Parameter werden mit folgenden Feldern befüllt:
- %1: Issuer (win:UnicodeString)
- %2: SerialNumber (win:UnicodeString)
- %3: Thumbprint (win:UnicodeString)
- %4: Template (win:UnicodeString)
Beispiel-Ereignisse
The Key Distribution Center (KDC) uses the below KDC certificate for smart card or certificate authentication.
Kdc Certificate Information:
Issuer Name: ADCS Labor Issuing CA 1
Serial Number: 73000000EBB33E677E96254B750000000000EB
Thumbprint: C230A32DCDFE93F82B7E255E374AA5C0869604ED
Template: ADCS Labor Kerberos Authentication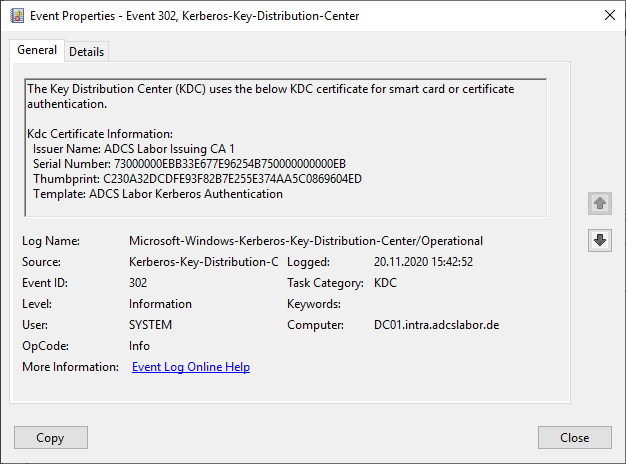
Beschreibung
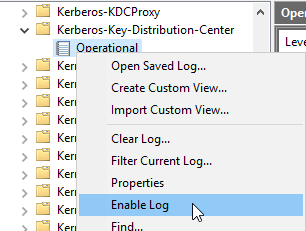
Dieses Ereignis wird nur dann erzeugt, wenn das entsprechende Ereignisprotokoll explizit aktiviert wurde.
Sicherheitsbewertung
Die Sicherheitsbetrachtung richtet sich nach den drei Dimensionen Vertraulichkeit (Confidentiality), Integrität (Integrity) und Verfügbarkeit (Availability).
Hierzu wurde noch keine Beschreibung verfasst.
Externe Quellen
- What's New in Kerberos Authentication (Microsoft)