
Debug Protokollierung für den Registrierungsdienst für Netzwerkgeräte (NDES) aktivieren
Versucht man, einem Fehler im Network Device Enrollment Service (NDES) auf die Spur zu kommen, ist es hilfreich, das Debug Logging zu aktivieren.
Der Registrierungsdienst für Netzwerkgeräte (Network Device Enrollment Service, NDES) bietet eine Möglichkeit, Geräten, welche nicht über eine Kennung im Active Directory verfügen (beispielsweise Netzwerkgeräte wie Router, Switches, Drucker, Thin Clients oder Smartphones und Tablets), Zertifikate von einer Zertifizierungsstelle zu beantragen. Für eine detailliertere Beschreibung siehe Artikel "Grundlagen Registrierungsdienst für Netzwerkgeräte (Network Device Enrollment Service, NDES) ".
Installationsprotokoll
Während der Installation (Rollenkonfiguration) werden die Aktionen in folgende Protokolldatei geschrieben.
%WINDIR%\certocm.logDebug Logging aktivieren
Kennen Sie TameMyCerts? TameMyCerts ist ein Add-On für die Microsoft Zertifizierungsstelle (Active Directory Certificate Services). Es erweitert die Funktion der Zertifizierungsstelle und ermöglicht die Anwendung von Regelwerken , um die sichere Automatisierung von Zertifikat-Ausstellungen zu realisieren. TameMyCerts ist einzigartig im Microsoft-Ökosystem, hat sich bereits in unzähligen Unternehmen auf der ganzen Welt bewährt und steht unter einer freien Lizenz. Es kann über GitHub heruntergeladen und kostenlos verwendet werden. Professionelle Wartung wird ebenfalls angeboten.
Das Debug Logging kann man mit folgendem Befehl aktivieren:
certutil -setreg enroll\debug 0xffffffe3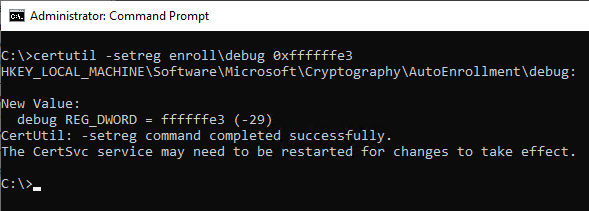
Die Protokolldateien werden an folgende Speicherorte geschrieben:
- %WINDIR%\mscep.log, sofern das NDES Dienstkonto Schreibberechtigungen auf dieses Verzeichnis hat (wenn das Konto lokale Administrator-Rechte hat, was aus Sicherheitsgründen vermieden werden sollte).
- %WINDIR%\System32\config\systemprofile\AppData\Local\mscep.log falls das NDES Dienstkonto keine Schreibrechte auf das obige Verzeichnis hat.
Auch wenn der zweite Fall zutrifft, müssen Schreibrechte vergeben werden. Man sollte die Datei %WINDIR%\System32\config\systemprofile\AppData\Local\mscep.log vorab als leere Textdatei anlegen und Schreibrechte für das NDES Dienstkonto vergeben.
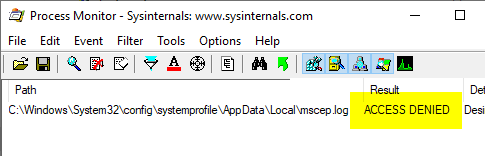
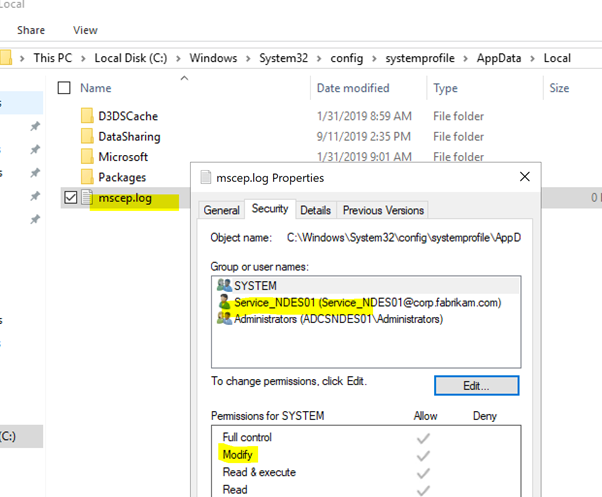
Bevor die Protokollierung aktiv wird, muss der NDES Dienst mit dem iisreset Befehl neu gestartet werden.
iisreset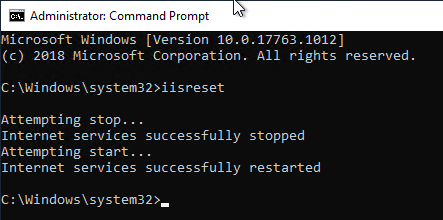
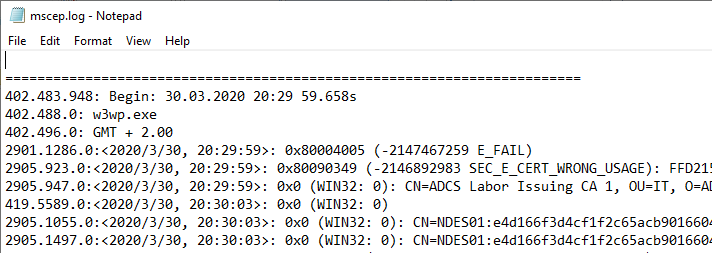
Anschließend sollte sich die Protokolldatei (nach dem ersten Aufruf der mscep oder mscep_admin Seiten) nun mit Inhalten füllen.
Debug Logging deaktivieren
Das Debug Logging kann mit folgendem Kommandozeilenbefehl wieder deaktiviert werden:
certutil -delreg enroll\debug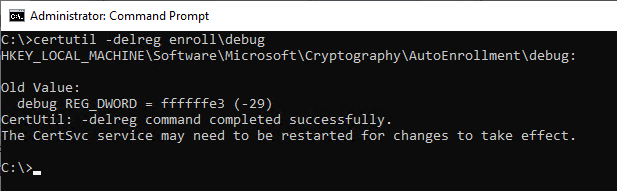
Anschließend ist wieder ein Neustart des NDES Dienstes mit dem iisreset Befehl erforderlich, damit die Protokollierung aufhört.